بلاگ
معیارهای حیاتی امنیت در هاست وردپرس برای مقابله با حملات بدافزاری و نفوذ
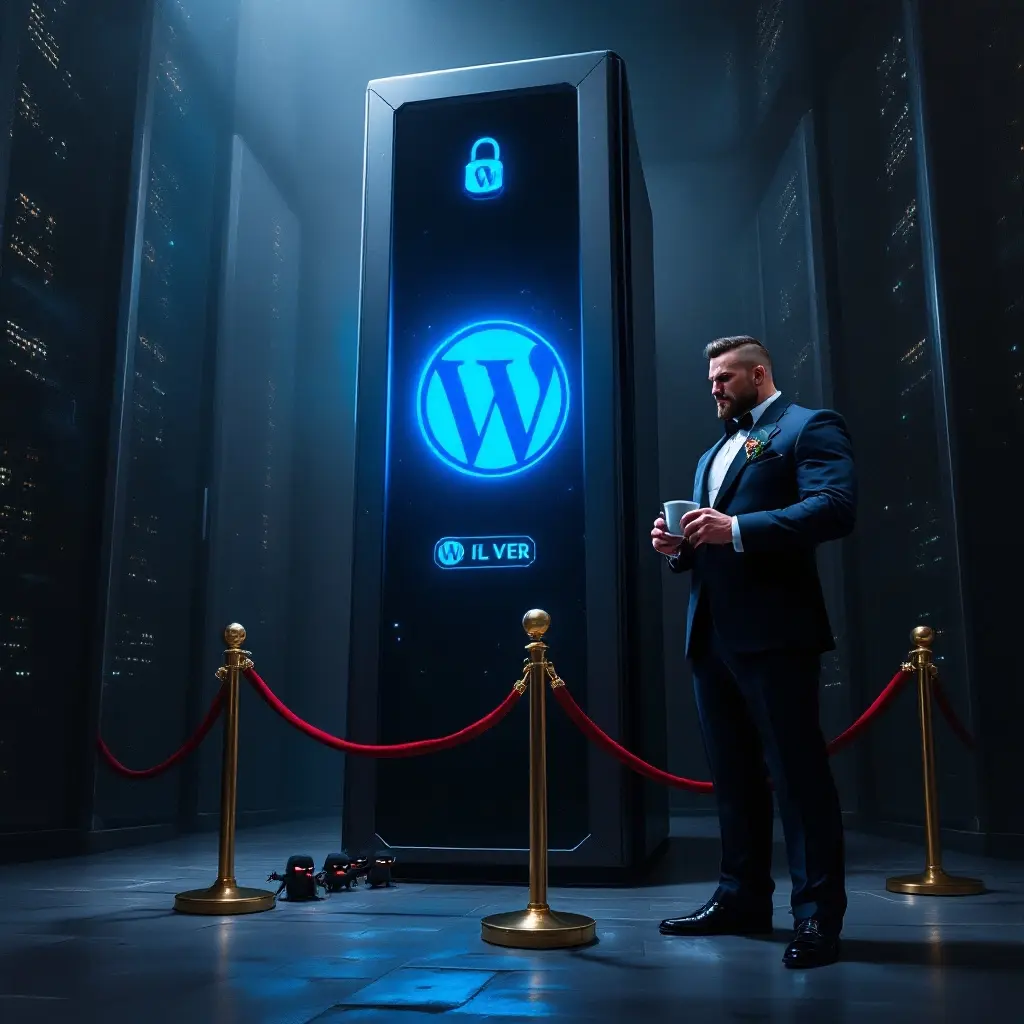
در دنیای مدیریت وب سایت، اغلب تمرکز صاحبان کسب وکار روی نصب افزونه های امنیتی، تغییر نشانی صفحه ورود و پیچیده تر کردن رمزهای عبور معطوف می شود. اما حقیقت نادیده گرفته شده این است که حتی امن ترین سایت های وردپرسی هم اگر روی سرور بی کیفیت و ناامن میزبانی شوند، در برابر نفوذهای پیچیده تاب نمی آورند. هاست وردپرس صرفاً فضای ذخیره سازی فایل ها نیست؛ بلکه خط اول و حیاتی ترین لایه دفاعی در برابر حملات سایبری، تزریق کدهای مخرب و حملات عدم دسترسی به شمار می رود. انتخابی نادرست در زمینه میزبانی وب می تواند تمام تلاش های چندساله یک زیرساخت آنلاین را ظرف چند دقیقه به باد دهد.
امنیت سرور پایه و اساس امنیت کل سایت است. وقتی زیرساخت هاستینگ آسیب پذیر باشد، افزونه های امنیتی وردپرس مانند یک قفل گران قیمت روی یک درب شیشه ای عمل خواهند کرد. برای درک بهتر این موضوع، باید معیارهای کلیدی امنیتی را که یک هاست وردپرس استاندارد باید دارا باشد، بررسی کنیم.
ایزوله سازی حساب ها و معماری سرور (Account Isolation)
یکی از بزرگ ترین خطرات در محیط های میزبانی اشتراکی، پدیده ای به نام «اثر همسایه بد» است. در صورتی که یک وب سایت روی سروری مشترک به دلیل استفاده از قالب یا افزونه نول شده آلوده شود، در صورت عدم ایزوله سازی مناسب، بدافزار می تواند از طریق سطح سرور به سایر سایت های روی همان ماشین سرایت کند.
شرکت های میزبانی حرفه ای برای حل این چالش از فناوری هایی نظیر CloudLinux و سیستم فایل CageFS استفاده می کنند. این ابزارها هر حساب کاربری را درون یک محیط کاملاً محصور و جداگانه قرار می دهند. به این ترتیب، هیچ کاربری دسترسی به فایل ها، فرآیندها یا اطلاعات حساب های دیگر ندارد. تجربه نشان داده است که عدم وجود سیستم ایزوله سازی واقعی، دلیل اصلی نفوذهای زنجیره ای و هم زمان روی ده ها سایت در سرورهای ارزان قیمت است.
دیواره آتش اختصاصی وب سرور (WAF) و سیستم های IPS
فایروال در سطح هاست (Web Application Firewall) نقش فیلتر کردن ترافیک ورودی را پیش از رسیدن درخواست ها به کدهای وردپرس ایفا می کند. فایروال های پیشرفته سرور، الگوهای حملات شناخته شده مانند تزریق کد (SQL Injection)، Cross-Site Scripting (XSS) و حملات Brute Force را در همان لایه اولیه شناسایی و مسدود می کنند.
پشتیبانی سرور از ابزارهایی مانند ModSecurity به همراه قوانین (Ruleset) روزآمد و اختصاصی برای وردپرس، لایه ای امنیتی ایجاد می کند که افزونه های وردپرسی هرگز توانایی ارائه آن را ندارند. افزونه ها برای پردازش هر درخواست مجبور به اجرای کدهای PHP و درگیر کردن منابع پایگاه داده هستند، در حالی که WAF در سطح سرور بدون اشغال منابع وب سایت، ترافیک مخرب را خنثی می سازد.
اسکن خودکار و زنده بدافزارها (Real-time Malware Scanning)
یک هاست وردپرس امن باید به سیستم های هوشمند پویش خودکار فایل ها مجهز باشد. ابزارهایی مانند Imunify360 یا CXS به محض آپلود شدن یک فایل آلوده از طریق فرم های سایت یا ایجاد تغییرات غیرمجاز در کدهای هسته وردپرس، آن ها را شناسایی، قرنطینه و پاک سازی می کنند.
نکته مهم در این بخش، «تحلیل رفتاری» کدهای مخرب است. مهاجمان امروزی کدهای خود را با روش های پیچیده انکریپت یا هش می کنند تا توسط اسکنرهای معمولی شناسایی نشوند. ابزارهای امنیتی سرور باید بتوانند الگوی اجرای کدها را تحلیل کنند و به محض تشخیص رفتارهای مشکوک (مانند ایجاد دسترسی شل یا فراخوانی توابع خطرناک)، دسترسی فایل را معلق کنند.
پیکربندی امنیتی PHP و محدودسازی توابع سیستم
زبان PHP موتور محرک وردپرس است، اما پیکربندی نادرست آن روی سرور می تواند بستر مناسبی برای نفوذ ایجاد کند. هاست های امن توابع خطرناک PHP را که امکان دسترسی به سیستم عامل سرور را فراهم می کنند به طور کامل غیرفعال می سازند. توابعی مانند:
- exec
- shell_exec
- system
- passthru
- proc_open
علاوه بر این، ارائه آخرین نسخه های پایدار PHP و پشتیبانی از پچ های امنیتی جدید از نفوذ از طریق آسیب پذیری های شناخته شده این زبان جلوگیری می کند. همچنین رعایت دقیق دسترسی فایل ها و دایرکتوری ها (File Permissions) مانند تنظیم سطح دسترسی 644 برای فایل ها و 755 برای پوشه ها توسط سرور، مانع از تغییر فایل های حیاتی مانند wp-config.php می شود.
مقابله پیشرفته با حملات عدم دسترسی (DDoS Mitigation)
حملات DDoS با هدف از دسترس خارج کردن سرور از طریق ارسال حجم عظیمی از ترافیک جعلی انجام می شوند. این حملات می توانند در لایه های مختلف شبکه (L3, L4) یا لایه برنامه (L7) رخ دهند.
یک هاست وردپرس امن باید به زیرساخت های سخت افزاری و نرم افزاری برای جذب و آنالیز این ترافیک ها مجهز باشد. مکانیزم های هوشمند Rate Limiting بر روی سرور، تعداد درخواست های مجاز از سوی یک IP در یک بازه زمانی مشخص را محدود می کنند. این اقدام نه تنها جلوی حملات DDoS کوچک را می گیرد، بلکه حملات سنگین به صفحه ورود وردپرس (wp-login.php) و فایل xmlrpc.php را نیز به طور کامل بی اثر می سازد.
سیستم بکاپ گیری دوره ای و ایزوله (Off-site Backups)
هیچ سیستم امنیتی در جهان نفوذناپذیر مطلق نیست. حتی با رعایت تمامی استانداردهای امنیتی، همیشه احتمال بروز آسیب پذیری های روز صفر (Zero-Day) وجود دارد. به همین دلیل، استراتژی پشتیبان گیری، لایه پایانی امنیت محسوب می شود.
میزبانی های معتبر وب، نسخه های پشتیبان سایت را به صورت روزانه یا حتی چند ساعت یک بار تهیه کرده و آن ها را روی سرورهایی مجزا در لوکیشن های جغرافیایی دیگر (Off-site) ذخیره می کنند. این کار باعث می شود تا در صورت بروز شدیدترین نفوذها یا آسیب دیدن سخت افزار سرور اصلی، امکان بازیابی کامل سایت به آخرین حالت سالم، تنها با یک کلیک فراهم باشد.
پروتکل های ارتباطی امن و مدیریت دسترسی ها
نحوه ارتباط مدیران سایت با سرور اهمیت بالایی دارد. پروتکل FTP به دلیل انتقال اطلاعات به صورت متن ساده (Plain Text)، به هیچ عنوان امن نیست. هاست وردپرس باید پروتکل های امن نظیر SFTP یا دسترسی محدود شده از طریق SSH با کلید اختصاصی (Public/Private Key) را جایگزین روش های سنتی کند.
کنترل پنل های هاستینگ (مانند cPanel یا DirectAdmin) نیز باید حتماً تحت گواهی امنیتی SSL و با احراز هویت دو مرحله ای (2FA) ارائه شوند تا امکان سرقت اطلاعات ورود به مدیریت هاست به حداقل ممکن برسد.
انتخاب هاست وردپرس نباید تنها بر اساس پارامترهایی مانند حجم فضا یا میزان پهنای باند انجام شود. معیارهای امنیتی زیرساخت، فایروال های پیشرفته، اسکنرهای خودکار بدافزار و معماری ایزوله سازی سرور، فاکتورهای حیاتی هستند که تداوم فعالیت یک وب سایت را تضمین می کنند. سرمایه گذاری روی یک میزبانی وب امن و تخصصی، به مراتب ارزان تر و هوشمندانه تر از جبران خسارت های ناشی از هک و از دست رفتن داده ها و اعتبار برند است.