بلاگ
پاسخ به یک دغدغه مهم؛ آیا وردپرس امن است و چگونه از هک سایت جلوگیری کنیم
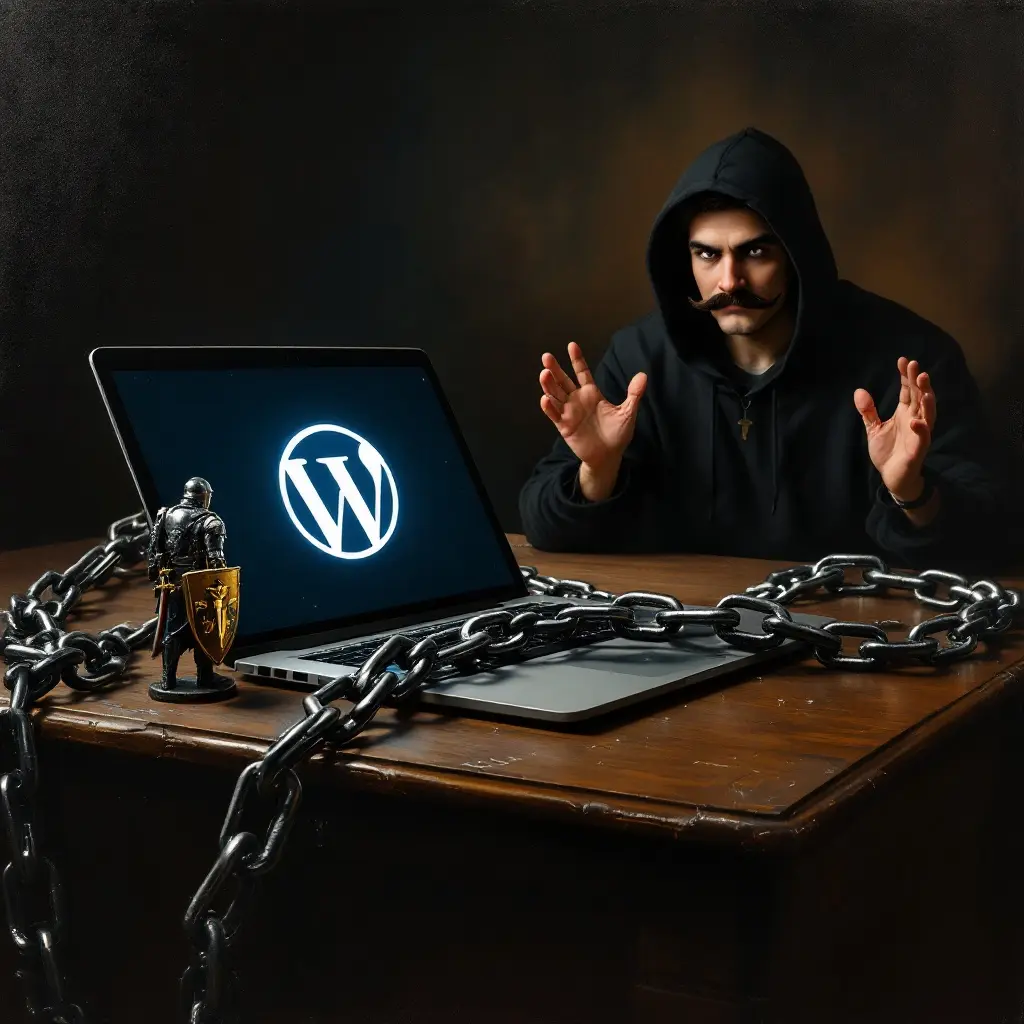
آیا وردپرس امن است و چگونه از هک سایت جلوگیری کنیم؟
امنیت وردپرس بهعنوان یکی از پرکاربردترین سیستمهای مدیریت محتوا، بهروزرسانی منظم هسته، قالبها و افزونهها، انتخاب هاست امن، استفاده از رمزهای عبور قدرتمند و تهیه نسخههای پشتیبان وابسته است. اگر تنظیمات امنیتی بهدرستی انجام شود و مدیر سایت از افزونهها و قالبهای معتبر استفاده کند، وردپرس میتواند بستری ایمن و قابلاعتماد برای راهاندازی انواع وبسایتها باشد. فعالسازی گواهی SSL، محدودکردن تلاشهای ورود، استفاده از احراز هویت دومرحلهای، نصب افزونه امنیتی معتبر و جلوگیری از نصب نسخههای نالشده نیز از مهمترین اقداماتی هستند که احتمال هک سایت و نفوذ به اطلاعات کاربران را کاهش میدهند.
به نظر شما آیا وردپرس امن است؟
بسیاری از کسب وکارها و صاحبان وب سایت در همان ابتدای مسیر راه اندازی پایگاه اینترنتی خود، با یک تردید و دغدغه بزرگ روبه رو می شوند. اخبار متعددی که درباره هک شدن وب سایت های مختلف به گوش می رسد، این تصور را ایجاد کرده که سیستم های مدیریت محتوای متن باز، به ویژه وردپرس، از امنیت کافی برخوردار نیستند. اما واقعیت این است که وردپرس در حال حاضر بیش از ۴۰ درصد از کل وب سایت های جهان را پشتیبانی می کند. این سهم عظیم از بازار، نشان دهنده اعتماد بی نظیر غول های تجاری و پروژه های بزرگ به این پلتفرم است. پاسخ کوتاه و قاطع به دغدغه اصلی این است: هسته وردپرس به خودی خود فوق العاده امن است، اما امنیت نهایی یک سایت به نحوه مدیریت، نگهداری و ابزارهای مکمل آن بستگی دارد.
ریشه باورهای غلط درباره ناامنی وردپرس
دلیل اصلی رخ دادن حملات سایبری روی سایت های وردپرسی، محبوبیت بسیار بالای آن است. هکرها همیشه به دنبال پلتفرم هایی هستند که بیشترین تعداد کاربر را دارند تا با پیدا کردن یک نقطه ضعف جزئی، بتوانند به هزاران سایت آسیب بزنند. این موضوع هیچ ربطی به ضعف ساختاری وردپرس ندارد.
تیم توسعه دهنده هسته وردپرس شامل ده ها متخصص برجسته امنیت سایبری است که به صورت شبانه روزی کدها را بررسی کرده و به محض کشف کوچک ترین روزنه، بهروزرسانی های امنیتی ارائه می دهند. بنابراین، شکنندگی سایت ها معمولاً از هسته سیستم نیست؛ بلکه از رفتارهای غیرحرفه ای کاربران و بی توجهی به اصول اولیه امنیت نشأت می گیرد.
چرا سایت های وردپرسی هک می شوند؟
بررسی پرونده های نفوذ به وب سایت ها نشان می دهد که بیش از ۹۰ درصد هک های موفق، ناشی از چند غفلت ساده و مشخص است. آگاهی از این موارد، اولین گام برای ایمن سازی کامل پایگاه اینترنتی محسوب می شود.
- استفاده از افزونه ها و قالب های نالد (دزدیده شده): دانلود و نصب نسخه های پولی افزونه ها از سایت های نامعتبر به صورت رایگان، مستقیم ترین راه برای تزریق بدافزار به سایت است. این فایل ها غالبًا حاوی کدهای مخفی برای دسترسی پشتی (Backdoor) هستند.
- عدم بهروزرسانی به موقع: نسخه های قدیمی افزونه ها، پوسته و خود هسته وردپرس، دارای آسیب پذیری های شناخته شده ای هستند که هکرها با استفاده از ربات های خودکار به دنبال آن ها می گردند.
- انتخاب رمزهای عبور ضعیف: استفاده از عبارت های ساده یا نام کاربری پیش فرض مثل admin، راه را برای حملات حدس رمز عبور (Brute Force) هموار می کند.
- کیفیت پایین سرویس میزبانی (هاست): هاست های ارزان قیمت و غیراستاندارد، لایه های امنیتی لازم روی سرور را ندارند و اگر یک سایت روی سرور مشترک آسیب ببیند، باقی سایت ها نیز در معرض خطر قرار می گیرند.
راهکارهای عملی برای جلوگیری از هک سایت وردپرسی
تأمین امنیت یک پروژه وب، یک اقدام یک باره نیست بلکه یک فرآیند مستمر و پیوسته است. با پیاده سازی اقدامات زیر، سطح امنیت سایت به میزانی افزایش می یابد که عملاً هکرها از نفوذ به آن منصرف خواهند شد.
۱. بروزرسانی مداوم و منظم
تمام اجزای سایت شامل هسته وردپرس، قالب ها و افزونه ها باید همیشه به آخرین نسخه آپدیت شوند. پیشنهاد می شود افزونه های غیرضروری و بدون استفاده نیز کاملاً پاک شوند، زیرا حتی افزونه غیرفعال هم می تواند روزنه نفوذ باشد.
۲. تغییر آدرس صفحه ورود و محدودسازی دفعات ورود
صفحه ورود پیش فرض وردپرس (wp-admin) مسیر مشخصی دارد. با استفاده از افزونه های مربوطه، این آدرس را به یک عبارت اختصاصی تغییر دهید. همچنین محدود کردن تعداد دفعات تلاش برای ورود، حملات ربات ها برای حدس رمز عبور را کاملاً بی اثر می کند.
۳. فعال سازی احراز هویت دو مرحله ای (2FA)
حتی اگر قوی ترین رمز عبور لو برود، احراز هویت دو مرحله ای مانع ورود افراد غیرمجاز می شود. ورود کد یک بارمصرف از طریق برنامه هایی مانند Google Authenticator، یک لایه دفاعی بسیار محکم ایجاد می کند.
۴. نصب افزونه های امنیتی معتبر
افزونه های امنیتی سرشناسی مانند Wordfence، Solid Security یا Cerber به عنوان نگهبانان هوشمند سایت عمل می کنند. این ابزارها فایروال قوی ایجاد کرده، فایل های مخرب را اسکن می کنند و ترافیک های مشکوک را در لحظه مسدود می سازند.
۵. استفاده از سرویس میزبانی (هاست) امن و تخصصی
سرمایه گذاری روی یک هاست معتبر با پشتیبانی عالی و ابزارهای امنیتی در سطح سرور (مانند CageFS و فایروال های سخت افزاری)، پایه ای محکم برای امنیت سایت فراهم می کند. هاست خوب توانایی خنثی سازی حملات سنگین مانند DDoS را دارد.
۶. تهیه کنندگان منظم نسخه پشتیبان (بک آپ)
پشتیبان گیری منظم، آخرین خط دفاعی و بزرگ ترین پشتیبان شماست. بک آپ ها باید به صورت روزانه یا هفتگی تهیه شده و در فضایی خارج از سرور اصلی (مانند سرویس های ابری) ذخیره شوند تا در صورت وقوع هرگونه مشکل ناگهانی، سایت در چند دقیقه به حالت اول بازگردد.
جمع بندی و دیدگاه نهایی
در دنیای اینترنت، امنیت مطلق وجود ندارد و حتی بزرگ ترین پلتفرم های جهانی نیز گاهی دچار رخنه امنیتی می شوند. هدف اصلی در امنیت وب، صفر کردن ریسک نیست، بلکه بالا بردن هزینه و دشواری حمله برای هکرها است. زمانی که لایه های امنیتی متعدد روی وردپرس پیاده سازی شود، ربات ها و هکرها سراغ سایت های بی دفاع و رهاشده می روند.
وردپرس به عنوان یک ابزار قدرتمند، تمام استانداردهای لازم برای ساخت یک وب سایت امن و پایدار را داراست. با رعایت انضباط کاری، عدم استفاده از ابزارهای غیرمجاز و به کارگیری راهکارهای امنیتی ذکر شده، می توانید با اطمینان خاطر کامل از امکانات بی نظیر این سیستم برای توسعه کسب وکار خود استفاده کنید.